
Datenschutz bei KI im Pflegeheim Schweiz: revDSG und Hosting
Erklärt, wann private Pflegeheime KI-Daten ins Ausland hosten dürfen und welche Verträge, Verschlüsselung und DSFA nötig sind.
Private Schweizer Pflegeheime müssen eine KI-gestützte Pflegedokumentation nicht grundsätzlich in der Schweiz hosten. Auch ein Hosting in Deutschland kann zulässig sein. Entscheidend sind neben dem Standort die Verträge, Schutzmaßnahmen und Zugriffsmöglichkeiten. Für öffentliche Heime ist dagegen das kantonale Datenschutzrecht zu prüfen.
Ich empfehle Ihnen, vor der Beschaffung drei Punkte zu klären:
- Welches Datenschutzrecht gilt für Ihre Einrichtung?
- Wo werden Daten gespeichert, und aus welchen Ländern können Anbieter oder Unterauftragnehmer darauf zugreifen?
- Wie werden Gesundheitsdaten geschützt, und ist eine Datenschutz-Folgenabschätzung erforderlich?
Für Ihre Entscheidung zählt damit nicht allein die Adresse des Rechenzentrums. Lassen Sie sich auch Supportzugriffe, Schlüsselverwaltung und Löschfristen schriftlich bestätigen. Dieser Beitrag ordnet die Schweizer Vorgaben ein; für Einrichtungen in Deutschland gelten andere Rechtsgrundlagen.
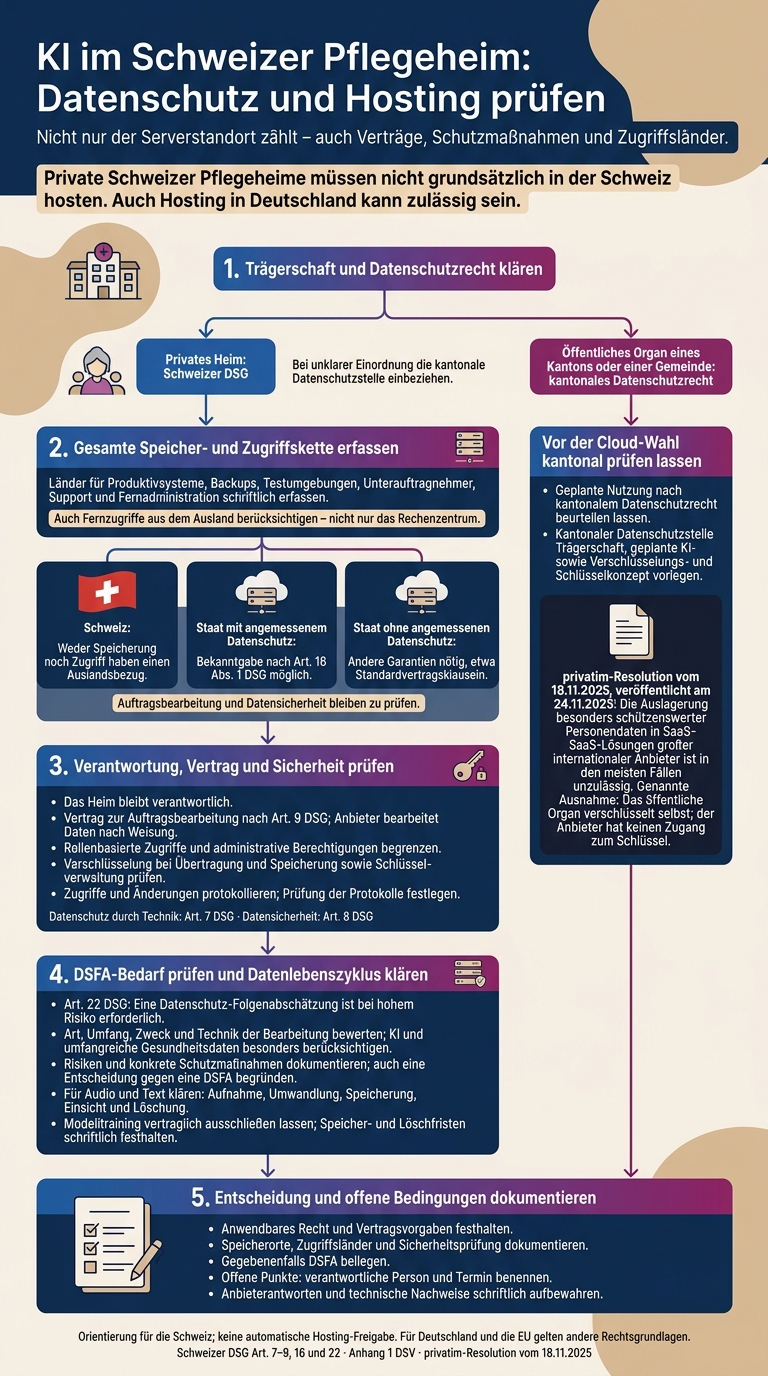
KI im Schweizer Pflegeheim: Datenschutz und Hosting prüfen
Private Heime: Verantwortung, Verträge und Sicherheit
Bei der KI-gestützten Pflegedokumentation müssen private Heime Verantwortlichkeiten, Verträge und Schutzmaßnahmen klären. Prüfen Sie neben dem Hosting-Standort auch, wer zuständig ist und wie Sie den Anbieter kontrollieren können.
Die folgenden Rechtsverweise beziehen sich auf das Schweizer Datenschutzgesetz (DSG). Für Einrichtungen in Deutschland sind insbesondere die DSGVO und die ergänzenden deutschen Datenschutzvorschriften maßgeblich.
Wer ist für die Datenbearbeitung verantwortlich?
Das Heim bleibt verantwortlich. Nach Art. 9 des Schweizer DSG darf der Anbieter Daten nur nach Weisung und im gesetzlich zulässigen Rahmen bearbeiten. Dafür ist ein Vertrag zur Auftragsbearbeitung erforderlich. Das Heim muss prüfen, ob der Anbieter die Datensicherheit gewährleisten kann.
Halten Sie die Aufgabenverteilung sowohl im Vertrag als auch intern fest:
| Rolle | Festzulegende Aufgaben |
|---|---|
| Heim | Weisungen erteilen, Schutzmaßnahmen prüfen und Unterauftragnehmer freigeben. |
| Anbieter | Weisungen umsetzen, Datensicherheit gewährleisten sowie den Einsatz von Unterauftragnehmern und die Datenlöschung vertraglich regeln. |
| Berechtigte Mitarbeitende | Daten nur im zugewiesenen Aufgabenbereich bearbeiten sowie Vertraulichkeit und Zugriffsregeln einhalten. |
Prüfen Sie neben den vertraglichen Regelungen auch die technische Umsetzung und vermeiden Sie typische Fehler beim Datenschutz in der Pflegedokumentation.
Zugriffsrechte, Verschlüsselung und Protokollierung
Art. 7 des Schweizer DSG verlangt Datenschutz durch Technik und datenschutzfreundliche Voreinstellungen. Art. 8 DSG fordert eine Datensicherheit, die dem Risiko angemessen ist. Prüfen Sie die folgenden Punkte auch dann, wenn die Daten im Ausland gespeichert werden:
- Zugriffsrechte: Sind die Zugriffe nach Rollen und Aufgaben begrenzt? Lassen sich administrative Zugriffe auf das notwendige Maß beschränken?
- Verschlüsselung: Wie schützt der Anbieter die Daten bei der Übertragung und Speicherung? Wer verwaltet die Schlüssel, und wer kann unverschlüsselte Daten einsehen?
- Protokollierung: Welche Zugriffe und Änderungen werden protokolliert? Wer prüft diese Protokolle?
Dokumentieren Sie die Prüfergebnisse.
Hosting im Ausland: Länder und Zugriffsorte
Nicht nur der Serverstandort zählt, sondern auch jeder Zugriff von außerhalb der Schweiz. Für private Pflegeheime erlaubt Art. 16 DSG die Bekanntgabe von Daten ins Ausland, wenn der Schweizer Bundesrat für den betreffenden Staat einen angemessenen Datenschutz festgestellt hat. Die Staatenliste finden Sie in Anhang 1 DSV.
3 Hosting-Modelle im Vergleich
| Hosting-Modell | Voraussetzung |
|---|---|
| Schweiz | Weder Speicherung noch Zugriff haben einen Auslandsbezug. |
| Staat mit angemessenem Datenschutz | Die Bekanntgabe ist nach Art. 16 Abs. 1 DSG möglich. |
| Staat ohne angemessenen Datenschutz | Andere Garantien sind nötig, etwa Standardvertragsklauseln. |
Maßgeblich ist die gesamte Zugriffskette, nicht allein das Land des Rechenzentrums. Die Anforderungen an Auftragsbearbeitung und Datensicherheit gelten weiterhin.
Backups, Unterauftragnehmer und Fernzugriffe prüfen
Auch ein Fernzugriff aus dem Ausland gilt als Bekanntgabe nach Art. 5 Bst. e DSG. Prüfen Sie deshalb neben dem Hauptserver auch die gesamte Datenkette einschließlich der Unterauftragnehmer.
Halten Sie für jeden Dienst und jede Datenart schriftlich fest, in welchen Ländern Daten gespeichert werden und von wo aus Zugriffe möglich sind. Berücksichtigen Sie dabei auch Backups, Support und Fernadministration.
Öffentliche Heime: Vor der Cloud-Wahl kantonales Recht klären
Für öffentliche Heime gelten andere Prüfvorgaben als für private Träger. Ist ein Heim ein öffentliches Organ eines Kantons oder einer Gemeinde, gilt kantonales Datenschutzrecht. Klären Sie deshalb vor der Cloud-Wahl, wie die Trägerschaft Ihrer Einrichtung rechtlich einzuordnen ist.
Was die privatim-Resolution festhält
privatim hält in der Resolution vom 18.11.2025, veröffentlicht am 24.11.2025, fest: Die Auslagerung besonders schützenswerter Personendaten in SaaS-Lösungen großer internationaler Anbieter ist in den meisten Fällen unzulässig. SaaS bezeichnet Software, die über das Internet bereitgestellt wird. Zulässig bleibt die Auslagerung nur, wenn das öffentliche Organ die Daten selbst verschlüsselt und der Anbieter keinen Zugang zum Schlüssel hat.
Prüfen Sie daher neben der Verschlüsselung auch die Schlüsselverwaltung. Kann der Anbieter selbst auf den Schlüssel zugreifen, gilt die Ausnahme nicht.
Lassen Sie die geplante Nutzung vor der Auswahl nach kantonalem Recht beurteilen. Wenden Sie sich dazu an Ihre kantonale Datenschutzstelle. Legen Sie Angaben zur Trägerschaft, zur geplanten Datenbearbeitung sowie das Verschlüsselungs- und Schlüsselkonzept vor.
Wann eine Datenschutz-Folgenabschätzung erforderlich ist
Für private Pflegeheime kann nach Art. 22 DSG eine Datenschutz-Folgenabschätzung (DSFA) erforderlich sein, wenn die geplante Datenbearbeitung ein hohes Risiko für die Persönlichkeit oder die Grundrechte mit sich bringt. Das gilt besonders beim Einsatz von KI und bei der umfangreichen Bearbeitung besonders schützenswerter Personendaten wie Gesundheitsdaten. [1][2] Bei cloudbasierter KI-Dokumentation gehört die Prüfung deshalb zu den zentralen Schritten. Die genannte Rechtsgrundlage bezieht sich auf die Schweiz.
Ob Sie eine DSFA benötigen, hängt von Art, Umfang, Zweck und Technik der konkreten Datenbearbeitung ab. Halten Sie fest, welche Daten von wie vielen Bewohnerinnen und Bewohnern wie lange bearbeitet werden. Wenn Sie kein hohes Risiko feststellen, dokumentieren Sie auch die Begründung dafür. [1][2]
Bearbeitung, Risiken und Schutzmassnahmen dokumentieren
Beschreiben Sie in der DSFA die geplante Datenbearbeitung, die damit verbundenen Risiken und die vorgesehenen Schutzmaßnahmen. Halten Sie bei Sprachaufnahmen fest, wo die Aufnahme und die Umwandlung in Text stattfinden. Dokumentieren Sie außerdem, ob die Aufnahmen gespeichert bleiben, wer Audio und Text einsehen kann und wann und wie beides gelöscht wird.
Ordnen Sie jedem Risiko konkrete Schutzmaßnahmen zu. Dazu gehören Zugriffsrechte, die Verwaltung der Verschlüsselungsschlüssel und die Protokollierung von Zugriffen. Fordern Sie beim Anbieter technische Unterlagen, Speicher- und Löschfristen sowie Angaben zu dessen Zugriffsmöglichkeiten an. [2][3]
Fragen an den Anbieter
Lassen Sie diese Fragen vor der Beschaffung schriftlich beantworten. Bewahren Sie die Antworten zusammen mit den Vertragsunterlagen und technischen Nachweisen auf.
Standorte, Zugriffe und Verschlüsselung
Für die Freigabe benötigen Sie schriftliche Angaben zu Speicherorten, Zugriffsrechten und Verschlüsselung.
| Frage | Warum ist das wichtig? |
|---|---|
| In welchen Ländern befinden sich Produktivsysteme, Backups und Testumgebungen? Welche Unterauftragnehmer sind beteiligt? | So können Sie die gesamte Datenverarbeitung prüfen. |
| Aus welchen Ländern erfolgen Fernwartung und Support? Können Mitarbeitende dabei auf unverschlüsselte Daten zugreifen? | So erkennen Sie, von wo und durch wen Zugriffe möglich sind. |
| Wie verschlüsselt der Anbieter die Daten bei der Übertragung und Speicherung? Wer verwaltet die Schlüssel? Kann der Anbieter darauf zugreifen? | So klären Sie, wer Daten entschlüsseln kann. |
| Welche Mitarbeitenden erhalten Zugriff? Wie werden Berechtigungen vergeben, entzogen und protokolliert? | So können Sie die Zugriffskontrollen nachvollziehen. |
Audioaufnahmen, Verträge und Unterstützung bei der Folgenabschätzung prüfen
| Frage | Warum ist das wichtig? |
|---|---|
| Speichert der Anbieter Audioaufnahmen? Welche Löschfristen gelten für Audioaufnahmen, Transkripte und Backups? Wie weist er die Löschung nach? | So halten Sie konkrete Löschpflichten fest. |
| Ist jede Nutzung von Audio- und Textdaten für das Modelltraining vertraglich ausgeschlossen? | So begrenzen Sie die Verarbeitung auf den vereinbarten Zweck. |
| Liegt ein Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO vor? Falls Schweizer Datenschutzrecht anwendbar ist: Liegt ein Vertrag zur Auftragsbearbeitung nach Art. 9 DSG vor? Wie kündigt der Anbieter Änderungen bei Unterauftragnehmern oder Hosting-Standorten an? | So sichern Sie die vertraglichen Regelungen und das Verfahren bei Änderungen schriftlich ab. |
| Welche Unterlagen stellt der Anbieter für die Datenschutz-Folgenabschätzung (DSFA) bereit? Wer beantwortet Rückfragen? | So erhalten Sie die erforderlichen Unterlagen und klären die Zuständigkeit für Rückfragen. |
Hosting-Entscheidung und offene Bedingungen festhalten
Nach der Prüfung von Recht, Risiken und Hosting dokumentieren Sie die Entscheidung. Prüfen Sie dabei auch die Vertragsvorgaben von Kanton, Gemeinde oder Träger und halten Sie diese fest.
Zur Dokumentation gehören das anwendbare Datenschutzrecht, die geprüften Speicherorte und Zugriffsländer sowie die Sicherheitsprüfung. Halten Sie gegebenenfalls auch die Datenschutz-Folgenabschätzung nach Art. 22 DSG fest. Benennen Sie für jeden offenen Punkt eine verantwortliche Person und einen Termin.
Bei öffentlichen Heimen oder unklarer rechtlicher Einordnung beziehen Sie vor der Freigabe die kantonale Datenschutzstelle ein.
Weiterführend: Deutschland und EU
Der Beitrag zu Spracherkennung und Datenschutz beim Diktieren im Bewohnerzimmer ordnet das Thema für Deutschland und die EU ein. Er ist keine Anleitung zum Schweizer Datenschutzrecht.
dexter health verarbeitet Daten in deutschen Rechenzentren mit Vertrag zur Auftragsverarbeitung.
FAQs
Müssen Pflegedaten in der Schweiz gespeichert werden?
Für private Pflegeheime in der Schweiz ist Hosting in der Schweiz nicht gesetzlich vorgeschrieben. Das Schweizer Datenschutzgesetz (DSG) erlaubt die Übermittlung von Daten in Staaten mit anerkannt angemessenem Datenschutz. Dazu zählen Deutschland und Österreich. Der Träger kann Hosting in der Schweiz jedoch vertraglich vorgeben.
Für öffentliche Pflegeheime in der Schweiz gilt das kantonale Datenschutzrecht. Die Auslagerung besonders schützenswerter Daten in internationale Cloud-Dienste ist stark eingeschränkt. Ob Ihre Einrichtung als öffentliches Organ gilt, richtet sich nach der Trägerschaft und dem jeweiligen kantonalen Recht. Bei Fragen wenden Sie sich an die zuständige kantonale Datenschutzstelle.
Gilt Deutschland als Land mit angemessenem Datenschutz?
Ja. Deutschland ist in Anhang 1 der schweizerischen Datenschutzverordnung (DSV) als Staat mit angemessenem Datenschutz aufgeführt. Private Pflegeheime dürfen Personendaten daher grundsätzlich nach Deutschland übermitteln. Die weiteren Pflichten des schweizerischen Datenschutzgesetzes (DSG) gelten weiterhin. Dazu gehören die Datensicherheit und die vertragliche Regelung der Auftragsbearbeitung, also der Datenverarbeitung durch einen Dienstleister.
Für öffentliche Pflegeheime gilt das jeweilige kantonale Datenschutzrecht. Die Anerkennung Deutschlands als Staat mit angemessenem Datenschutz reicht hier allein nicht aus.
Was gilt für öffentliche Heime?
Für Pflegeheime, die als öffentliche Organe eines Kantons oder einer Gemeinde gelten, gilt das kantonale Datenschutzrecht. Ob Ihre Einrichtung darunter fällt, richtet sich nach der Trägerschaft und dem jeweiligen kantonalen Recht.
Nach Angaben von privatim ist die Auslagerung besonders schützenswerter Daten in SaaS-Lösungen großer internationaler Anbieter – also online bereitgestellte Software – meist unzulässig. Eine Ausnahme besteht, wenn das Pflegeheim die Daten selbst verschlüsselt und der Anbieter keinen Zugang zum Schlüssel hat.
Öffentliche Pflegeheime sollten sich dazu an die zuständige kantonale Datenschutzstelle wenden.
Braucht es eine Datenschutz-Folgenabschätzung?
Eine Datenschutz-Folgenabschätzung ist nach Art. 22 des schweizerischen Datenschutzgesetzes (DSG) erforderlich, wenn die Bearbeitung personenbezogener Daten ein hohes Risiko mit sich bringen kann. Das kann beispielsweise bei der umfangreichen Bearbeitung von Gesundheitsdaten der Fall sein. Sie zählen nach dem DSG zu den besonders schützenswerten Personendaten.
In der Schweiz gilt für private Pflegeheime das DSG. Für Pflegeheime, die öffentliche Organe eines Kantons oder einer Gemeinde sind, gilt das jeweilige kantonale Datenschutzrecht.